Advanced
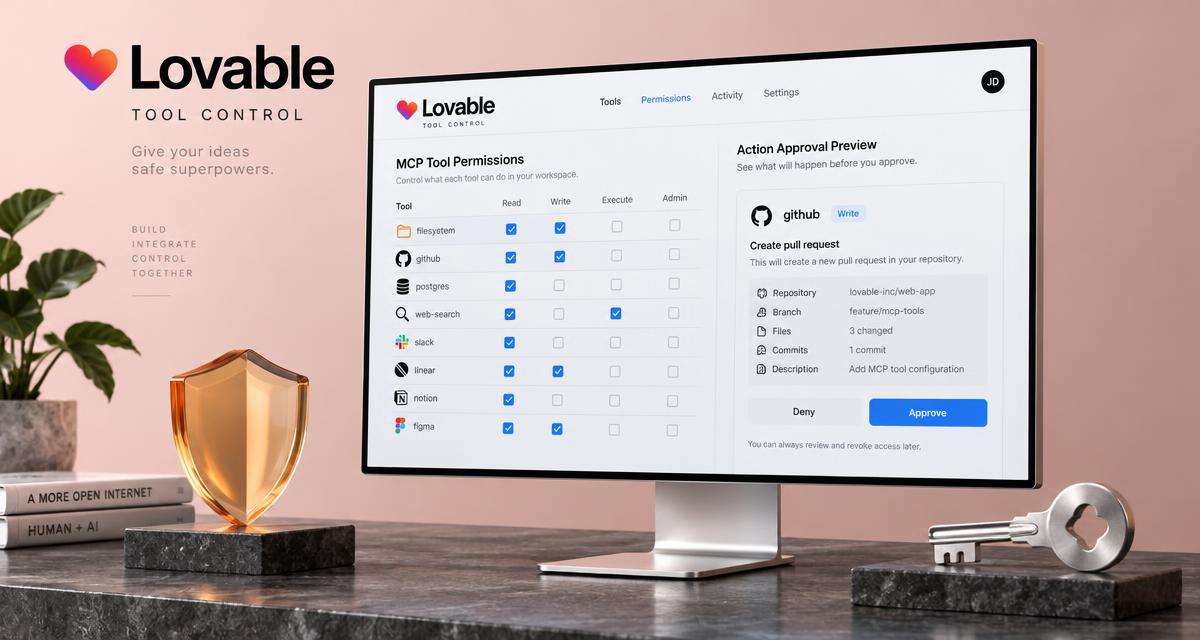
连接不等于可信。在 Lovable 构建权限目录、变更审核和写入操作审批。
MCP 标准化工具发现和调用,但不保证服务器安全。OWASP 列出工具投毒和定义变更风险。需在服务端按用户权限执行变更与写入审核,面板本身不能强制保护。
零件
- 用户级连接和受保护 OAuth 凭据
- 版本化工具目录
- 服务端智能体 MCP 客户端
- 待处理操作、审批和审计记录
怎么赚钱
提供工具接入和权限维护,不把原型宣传成认证审计或安全保证。
搭建耗时
取决于集成,先验证一个只读工具
一步步
- 选择有文档的 HTTPS 服务,阻止内网目标和跳转。
- 验证应用用户并完成支持的 OAuth。
- 保存工具名称、结构、说明和版本指纹。
- 新工具或定义变更必须由负责人审核。
- 先启用只读工具,每次调用检查用户权限。
- 写入操作保存准确参数、目标和到期时间。
- 执行前重新核验身份、权限、有效期和内容哈希。
- 日志隐藏秘密、关闭客户端,并测试恶意说明、越权和重复审批。
Build an MCP tool review workspace for an existing runtime AI agent. Use a server-side MCP client with one documented HTTPS server and its supported OAuth flow. Persist connections per authenticated user; protect tokens server-side. Block private-network targets and redirects. Version tool names, schemas and descriptions; disable new or changed tools pending owner review. Enforce access and allowed tools at runtime, never from model-supplied user IDs. Read tools first. Persist exact write payloads with expiry; require single-use approval bound to the immutable payload and revalidate authorization at execution. Treat descriptions and results as untrusted. Redact logs, close clients and test malicious descriptions, revoked tokens, cross-user requests and duplicate approvals. This is not a security certification.
#mcp#security#permissions#approval#prompt injection