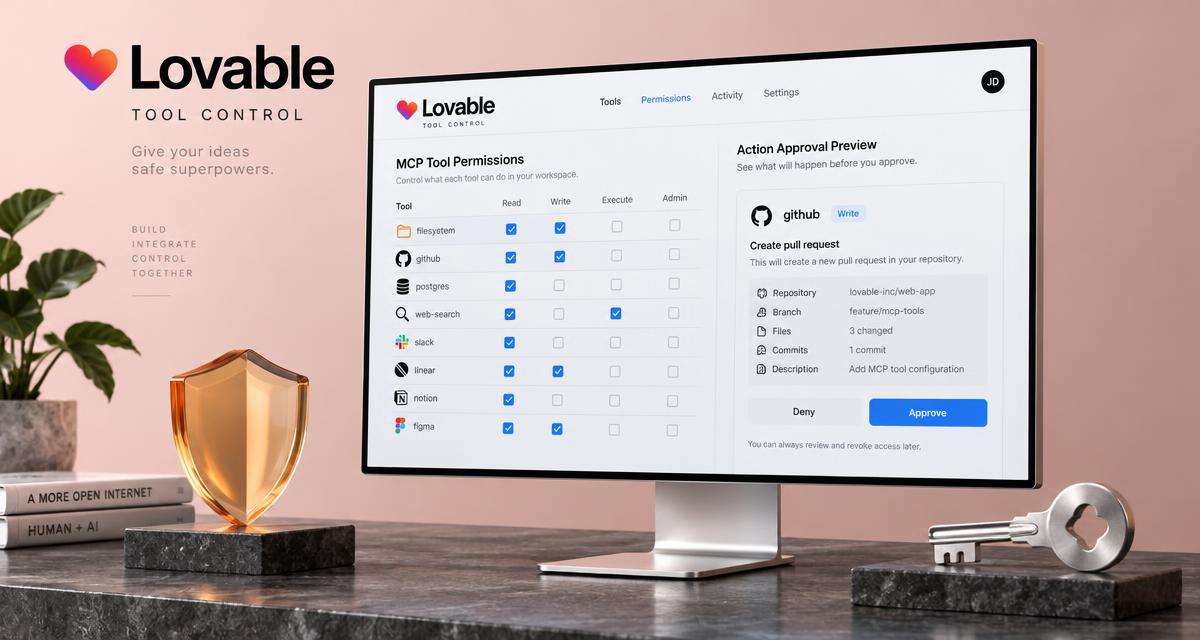
Подключённый инструмент ещё не доверенный. Соберите в Lovable каталог разрешений, проверку изменений и подтверждение операций записи.
MCP стандартизирует обнаружение и вызов инструментов, но не делает любой сервер безопасным. OWASP описывает риски подмены инструкций в описании инструмента и изменения его определения. В этом разборе мы фиксируем каталог, останавливаемся при изменениях и показываем точные данные операции записи перед подтверждением. Панель сама по себе ничего не защищает: проверки должны работать в серверном пути вызова, с правами конкретного пользователя.
- Подключения пользователей с защищёнными данными OAuth
- Версионный каталог инструментов и решения проверки
- Клиент MCP в серверном выполнении агента
- Ожидающие действия, неизменяемые подтверждения и журнал
Предлагайте настройку подключения и сопровождение прав командам, которые уже используют агентов. Не называйте прототип сертифицированным аудитом или гарантией от промпт-инъекций. Измеряйте число остановленных неподтверждённых изменений и время проверки.
Зависит от подключения: сначала тест чтения
- Выберите один удалённый сервер MCP с официальной документацией. Разрешите HTTPS и проверенные адреса, блокируйте внутренние сети и перенаправления до подключения.
- Проверьте вход пользователя и пройдите поддерживаемый сервером OAuth. Не храните токены в описаниях инструментов или браузерных журналах.
- Получите каталог: названия, схемы, описания, отпечаток версии. Разделите инструменты на чтение, запись и привилегированные действия.
- Новый инструмент или изменение определения включайте только после проверки владельцем. Описания и результаты считайте недоверенными данными.
- Начните с чтения. На каждом вызове проверяйте права конкретного пользователя, модель не может выбрать чужой ID.
- Для записи сохраните точный инструмент, аргументы, адресата и срок действия в ожидающей операции. Подтверждение связано с этими неизменяемыми данными.
- При исполнении заново проверьте пользователя, права, срок и хеш данных. Изменённые аргументы, повторное подтверждение или новое определение инструмента останавливают действие.
- Записывайте результат без секретов, закрывайте клиент MCP. Проверьте отзыв доступа, вредоносные описания, чужие данные и повторные подтверждения.
Build an MCP tool review workspace for an existing runtime AI agent. Use a server-side MCP client with one documented HTTPS server and its supported OAuth flow. Persist connections per authenticated user; protect tokens server-side. Block private-network targets and redirects. Version tool names, schemas and descriptions; disable new or changed tools pending owner review. Enforce access and allowed tools at runtime, never from model-supplied user IDs. Read tools first. Persist exact write payloads with expiry; require single-use approval bound to the immutable payload and revalidate authorization at execution. Treat descriptions and results as untrusted. Redact logs, close clients and test malicious descriptions, revoked tokens, cross-user requests and duplicate approvals. This is not a security certification.