Fortgeschritten
Verbunden heißt nicht vertrauenswürdig. Baue einen Berechtigungskatalog, Änderungsprüfung und Freigaben für Schreibaktionen.
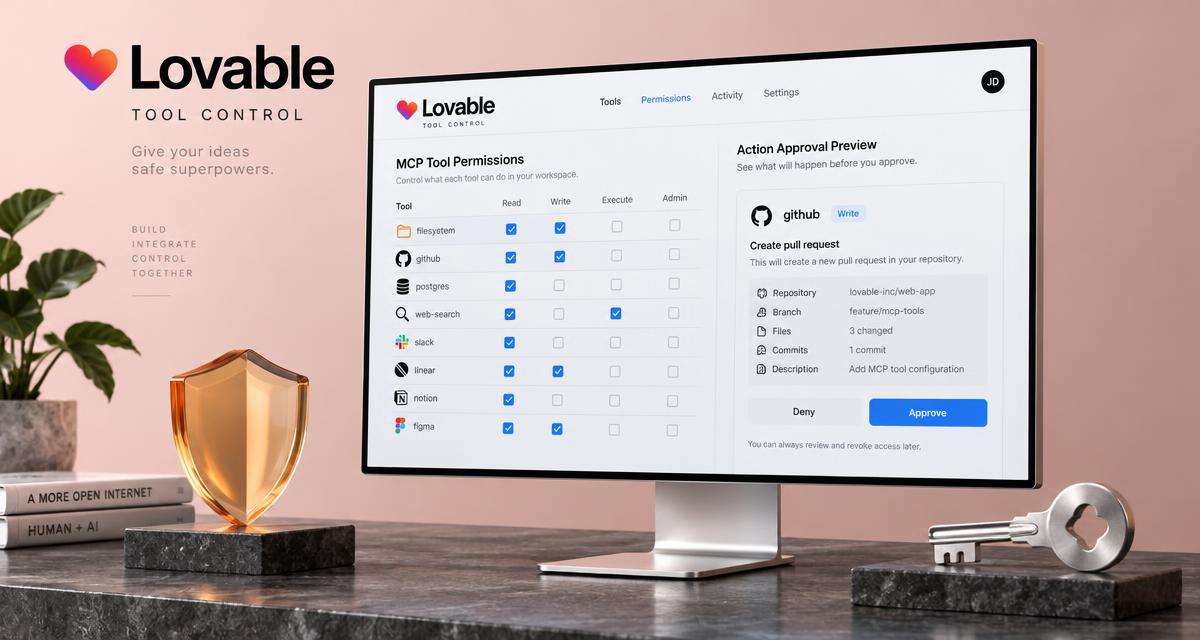
MCP standardisiert Tool-Aufrufe, garantiert aber keine Sicherheit. OWASP beschreibt vergiftete und geänderte Tool-Definitionen. Prüfe Änderungen und Schreibaktionen serverseitig mit Nutzerrechten; ein Dashboard allein reicht nicht.
Bausteine
- Nutzerverbindungen mit geschütztem OAuth
- Versionierter Tool-Katalog
- MCP-Client im serverseitigen Agenten
- Aktionen, Freigaben und Audit-Ereignisse
Wie er Geld verdient
Biete Tool-Onboarding und Rechtepflege an, keine zertifizierte Prüfung oder Sicherheitsgarantie.
Bauzeit
Integrationsabhängig: zuerst Lesen testen
Schritt für Schritt
- Dokumentierten HTTPS-Server wählen, private Netzwerke und Redirects sperren.
- App-Nutzer authentifizieren und unterstützten OAuth abschließen.
- Katalog mit Schema, Beschreibung und Fingerprint speichern.
- Neue oder geänderte Tools durch Besitzer prüfen lassen.
- Mit Lesen beginnen und Nutzerrechte bei jedem Aufruf prüfen.
- Schreibaktion mit exakten Argumenten, Ziel und Ablaufzeit speichern.
- Identität, Rechte und Payload vor Ausführung erneut prüfen.
- Geheimnisse aus Logs entfernen, Clients schließen und Angriffe testen.
Build an MCP tool review workspace for an existing runtime AI agent. Use a server-side MCP client with one documented HTTPS server and its supported OAuth flow. Persist connections per authenticated user; protect tokens server-side. Block private-network targets and redirects. Version tool names, schemas and descriptions; disable new or changed tools pending owner review. Enforce access and allowed tools at runtime, never from model-supplied user IDs. Read tools first. Persist exact write payloads with expiry; require single-use approval bound to the immutable payload and revalidate authorization at execution. Treat descriptions and results as untrusted. Redact logs, close clients and test malicious descriptions, revoked tokens, cross-user requests and duplicate approvals. This is not a security certification.
#mcp#security#permissions#approval#prompt injection