Avançado
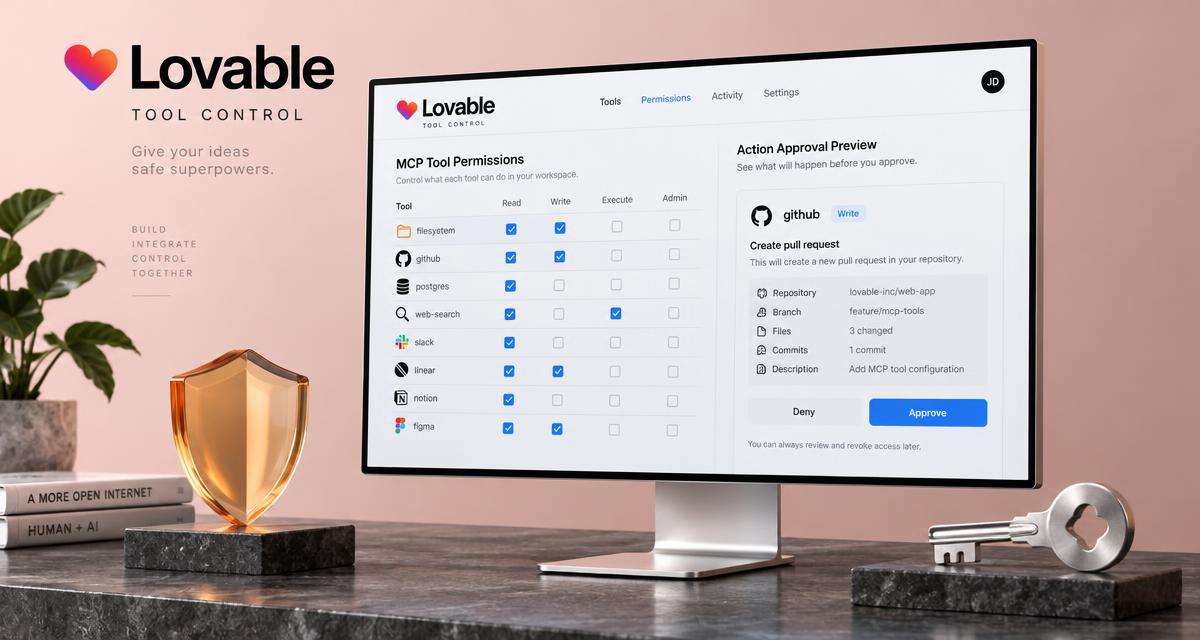
Conectado não significa confiável. Crie um catálogo de permissões, revisão de mudanças e aprovação para escrita.
MCP padroniza chamadas, mas não garante segurança. OWASP descreve envenenamento e mudanças de ferramentas. Verifique alterações e escrita no servidor com permissões por usuário; um painel sozinho não protege.
Peças
- Conexões por usuário com OAuth protegido
- Catálogo versionado de ferramentas
- Cliente MCP no agente do servidor
- Ações pendentes, aprovações e auditoria
Como monetizar
Ofereça integração e manutenção de permissões, não auditoria certificada nem garantia de segurança.
Tempo de construção
Depende da integração: teste leitura primeiro
Passo a passo
- Escolha servidor HTTPS documentado e bloqueie redes privadas e redirects.
- Autentique o usuário e conclua o OAuth suportado.
- Salve catálogo, schema, descrição e fingerprint.
- Exija revisão para ferramentas novas ou alteradas.
- Comece com leitura e verifique permissões a cada chamada.
- Guarde escrita com argumentos exatos, destino e validade.
- Revalide identidade, permissão e payload antes da execução.
- Oculte segredos, feche clientes e teste ataques e aprovações duplicadas.
Build an MCP tool review workspace for an existing runtime AI agent. Use a server-side MCP client with one documented HTTPS server and its supported OAuth flow. Persist connections per authenticated user; protect tokens server-side. Block private-network targets and redirects. Version tool names, schemas and descriptions; disable new or changed tools pending owner review. Enforce access and allowed tools at runtime, never from model-supplied user IDs. Read tools first. Persist exact write payloads with expiry; require single-use approval bound to the immutable payload and revalidate authorization at execution. Treat descriptions and results as untrusted. Redact logs, close clients and test malicious descriptions, revoked tokens, cross-user requests and duplicate approvals. This is not a security certification.
#mcp#security#permissions#approval#prompt injection